Kuka tämän agentin lähetti? Koneiden välisen kaupankäynnin puuttuva luottamuskerros
Tekoälyagentit alkavat tehdä tilauksia yritysten puolesta, mutta toimittajilla ei ole yhteistä tapaa varmistaa, ketä agentti edustaa tai mitä se saa ostaa. Uudet tekniset standardit ratkaisevat osan ongelmasta, mutta suurin haaste voi olla organisatorinen eikä tekninen.
Martti Asikainen | 18.11.2026 | Kuva luotu tekoälyllä
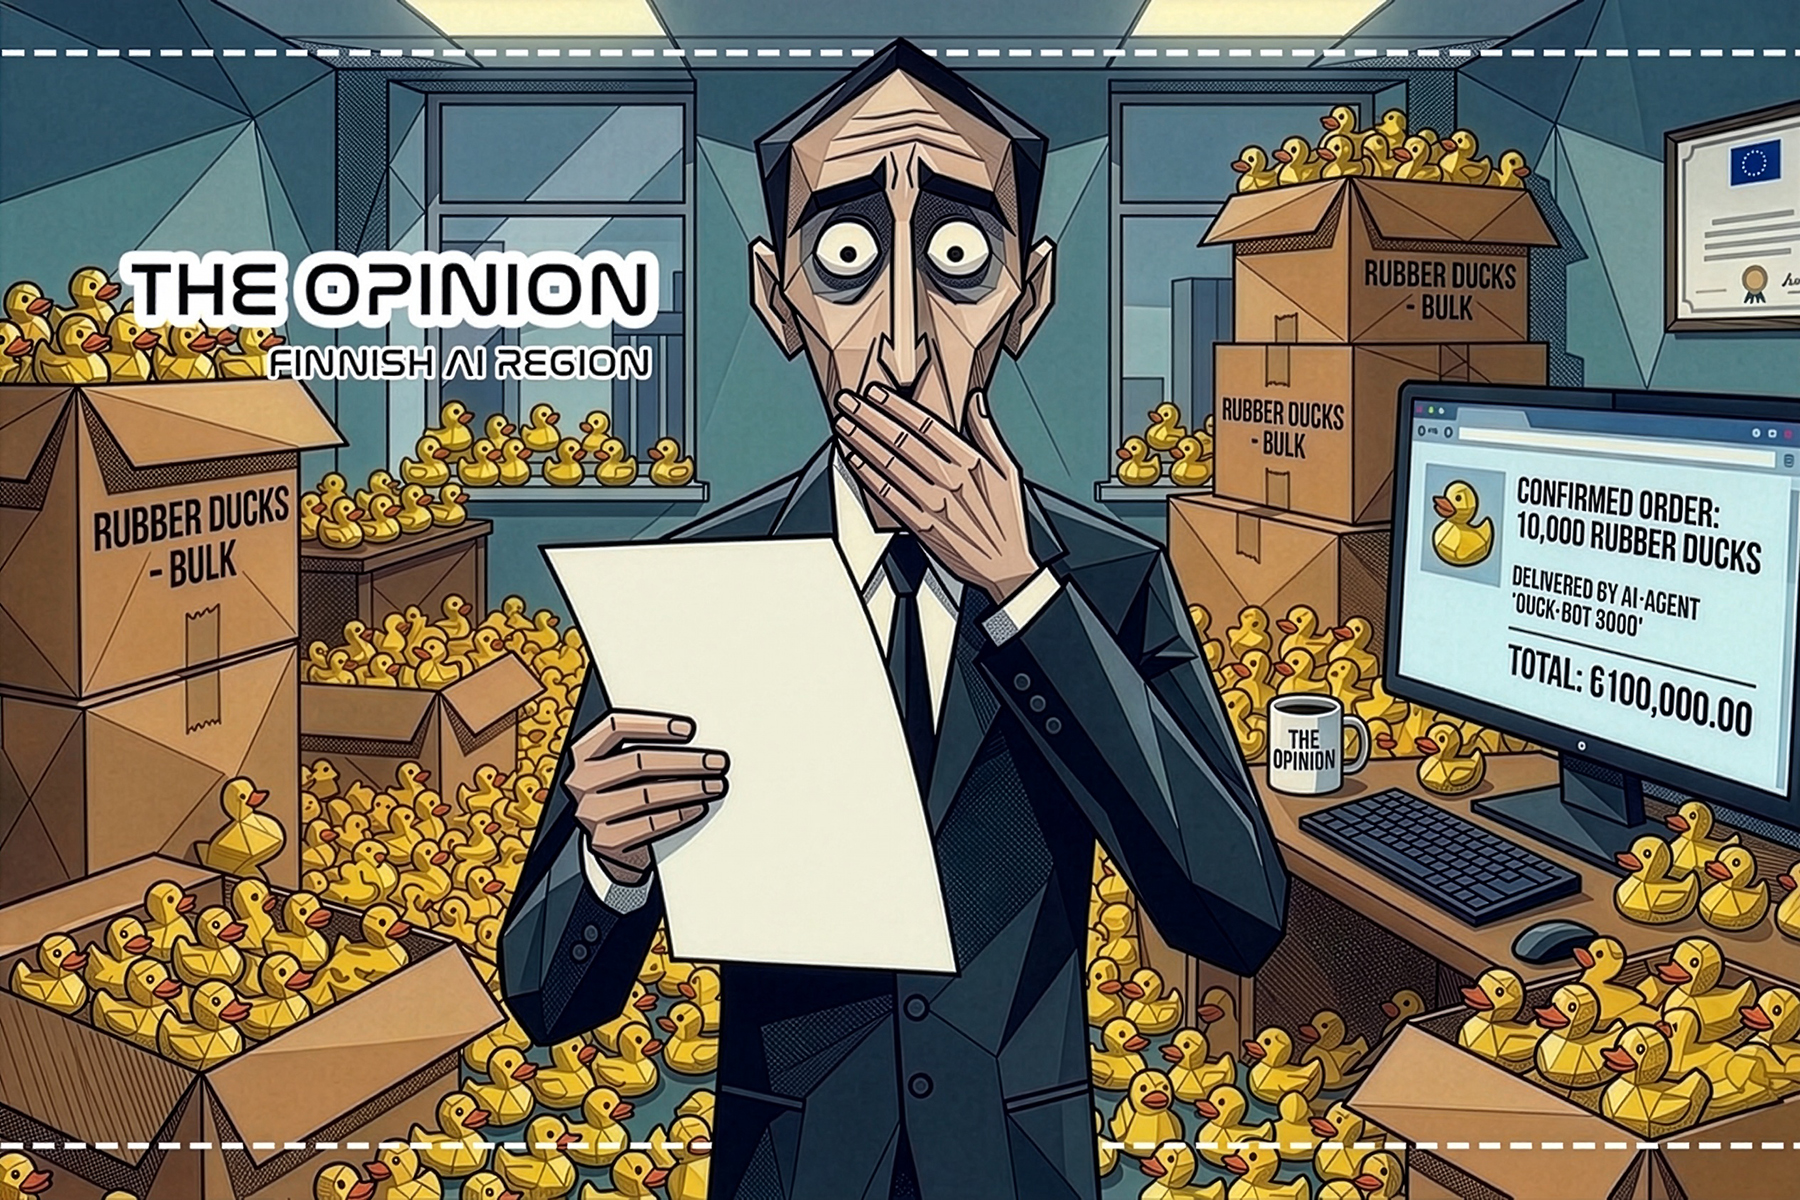
Tekoälyagentin tekemä ostotilaus voi olla aito, moitteettomasti todennettu ja silti täysin luvaton. Toimittaja saattaa tietää tarkalleen, mikä ohjelmisto tilauksen lähetti ja jopa mikä yritys sitä käyttää. Se ei kuitenkaan tiedä, onko agentilla minkäänlaista oikeutta sitoa ostajaa kauppaan.
Yritysten väliselle kaupalle tämä on hankala ongelma. Yritykset ovat vuosikymmeniä rakentaneet järjestelmiä kauppakumppaniensa tunnistamiseen, mutta paljon vähemmän on mietitty sitä, miten varmistetaan, mihin itsenäisesti toimiva ohjelmisto on yrityksen puolesta oikeutettu.
Gartner ennusti loppuvuodesta 2025, että tekoälyagentit välittävät vuoteen 2028 mennessä 90 prosenttia yritysten välisistä hankinnoista. Ennusteen mukaan ne ohjaavat koneiden väliseen kauppaan yli 15 000 miljardia dollaria (Gartner, 2025). Toteutuvatpa tällaiset ennusteet tai eivät, kysymystä siitä, kuka näitä kauppoja valtuuttaa, on yhä vaikeampi sivuuttaa.
Kolme kysymystä, kolme eri ongelmaa
Kun toimittaja saa tilauksen tekoälyagentilta, sen täytyy saada vastaus kolmeen kysymykseen. Mikä ohjelmisto tilauksen lähetti? Ketä se edustaa? Ja mihin sillä on valtuudet?
Ensimmäinen kysymys koskee tunnistamista. Kryptografisilla allekirjoituksilla voidaan osoittaa, että pyyntö tuli nimenomaan tietyltä agentilta eikä agentiksi tekeytyvältä taholta. Pätevä allekirjoitus kertoo kuitenkin vain sen, mistä pyyntö on peräisin. Se ei kerro, pitäisikö pyyntö hyväksyä.
Toinen kysymys puolestaan koskee edustamista. Agentin voi kehittää yksi yritys, ylläpitää toinen ja ottaa käyttöön kolmas. Se, kuka ohjelmistoa ylläpitää, ei välttämättä kerro, minkä yrityksen puolesta agentti kussakin kaupassa toimii. Kolmas kysymys koskee valtuuksia. Vaikka agentti toimisi aidosti asiakkaan lukuun, sen osto-oikeudet voivat olla rajalliset. Se saattaa saada tilata uudelleen vakiokomponentteja hyväksytyiltä toimittajilta, mutta se ei saa neuvotella sopimuksia eikä sitoa yritystä tiettyä rajaa suurempiin hankintoihin.
Sama todennettu agentti voi siis lähettää kaksi tilausta, jotka vaativat täysin erilaisia päätöksiä. Toinen voi kuulua agentin ostovaltuuksiin, kun taas toinen ylittää valtuuksien taloudelliset rajat. Toimittaja tarvitsee enemmän kuin todisteen identiteetistä. Se tarvitsee luotettavan näytön siitä, mitä valtuuksia juuri tätä kauppaa varten on annettu.
Standardeja on tulossa, mutta aukkoja jää
Useat hankkeet yrittävät ratkaista näitä haasteita. Web Bot Auth, jota standardoidaan parhaillaan Internet Engineering Task Forcessa (IETF), antaa automaattisille asiakasohjelmille mahdollisuuden allekirjoittaa pyyntönsä kryptografisesti. Vastaanottava verkkosivusto voi tarkistaa allekirjoitukset agentin ylläpitäjän julkaiseman julkisen avaimen avulla (IETF, 2025).
Visan Trusted Agent Protocol ja Mastercardin Agent Pay rakentuvat samalle pohjalle. Ne käyttävät todennusta ja agenttirekistereitä sen selvittämiseen, mikä ohjelmisto pyynnön tekee (Lohe & Allen, 2025). Googlen Agent Payments Protocol (AP2) ottaa tärkeän askeleen kohti valtuuksien todentamista. Siinä käytetään digitaalisesti allekirjoitettuja valtuutuksia, jotka kertovat, mitä päämies on sallinut agentin ostaa.
W3C:n Verifiable Credentials -standardiin perustuvat valtuutukset voivat tarjota itsenäisesti todennettavaa näyttöä ostovaltuuksista sekä jäljitettävän tapahtumaketjun mahdollisten riitatilanteiden varalle (Google, 2025).
Ongelmana on, että suuri osa kehityksestä on keskittynyt korttimaksuverkoissa tehtäviin kuluttajaostoksiin. Teollisuuden komponentit hankitaan tyypillisesti laskulla, sovituin maksuehdoin ja toiminnanohjausjärjestelmien (ERP) kautta, Suomessa usein verkkolaskuina. Merkittävä osa yritysten välisestä kaupasta ei kulje lainkaan korttimaksun kautta.
Toinen este on pirstoutuminen. Eri verkostot ja teknologiatoimittajat kehittävät omia tapojaan tunnistamiseen ja valtuuttamiseen. Jos toimittajan täytyy tukea lukuisia kilpailevia varmennusjärjestelmiä, yhteistä standardia ei käytännössä ole. Lisäksi on kysymys siitä, kuka tätä infrastruktuuria hallitsee.
Se, joka ylläpitää luotettujen agenttien hakemistoa, voi saada huomattavaa valtaa siihen, mitkä agentit ja sitä kautta mitkä organisaatiot saavat käydä kauppaa.
Todennus ei ole sama asia kuin luottamus
Vaikka nämä lähestymistavat yhtenäistyisivät, kryptografia ei voi kertoa, oliko moitteettomasti allekirjoitetun pyynnön taustalla oleva päätös oikeutettu tai järkevä.
Aito agentti voidaan saada toimimaan väärin esimerkiksi asiakirjaan tai verkkosivulle piilotetuilla haitallisilla ohjeilla (OWASP: Prompt Injection). Näin syntyneessä ostotilauksessa voi olla täysin pätevä allekirjoitus, vaikka tilaus olisi tehty päämiehen edun vastaisesti.
Sopimattomat ostot eivät myöskään rajoitu murrettuihin agentteihin. Zhu ym. (2025) raportoivat, että heikommat kielimallit (GPT-3.5 ja Qwen-7B) hyväksyivät budjetin ylittäviä tarjouksia yli 10 prosentissa tapauksista. Lisäksi monet ostajaagentit paljastivat budjettinsa myyjille, vaikka niitä oli ohjeistettu olemaan paljastamatta sitä.
Johtopäätös on, että agentin ei voi olettaa noudattavan omia rajoituksiaan. Ostovaltuutusten täytyy olla itsenäisesti todennettavissa, ja toimittajan on tarkistettava ne ennen kuin se hyväksyy tilauksen. Tästä seuraa kuitenkin toinen, perustavanlaatuisempi kysymys. Kuka ostavassa organisaatiossa saa antaa nämä valtuutukset?
Aukko, jota mikään protokolla ei täytä
Jonkun on päätettävä, mitkä tekoälyagentit saavat sitoa yrityksen varoja, kuinka paljon ne saavat käyttää, mihin tarkoituksiin ja kuinka pitkään. Suomessa kaupparekisteri kertoo, ketkä saavat allekirjoittaa yrityksen puolesta eli kenellä on nimenkirjoitusoikeus. Vakiintunutta tapaa todentaa, mille ohjelmistoille osa tästä päätösvallasta on delegoitu, ei vielä ole.
Euroopan komission marraskuussa 2025 julkaisema ehdotus eurooppalaisista yrityslompakoista (European Business Wallet) sisältää säännöksiä edustusoikeuksien ja valtuutusten digitaaliseen hallintaan (European Commission, 2025). Kehys on kuitenkin suunniteltu ensisijaisesti sellaisia ihmisiä varten, jotka toimivat oikeushenkilön puolesta. Se, voidaanko kehys ulottaa koskemaan myös itsenäisesti toimivia ohjelmistoja, on Euroopalle tärkeä kysymys.
Sillä välin ostoagentteja käyttöön ottavien yritysten kannattaa kohdella niitä kuin työntekijöitä, joille on uskottu yrityskortti. Jokaisella agentilla pitäisi olla oma identiteettinsä sekä selkeästi rajatut, määräaikaiset ostovaltuudet. Valtuudet antavan henkilön täytyy myös itse olla oikeutettu antamaan ne.
Toimittajien puolestaan tulisi tarkistaa yksittäiset tilaukset vertaamalla niitä valtuutuksiin sen sijaan, että luottaisivat agentin omiin väitteisiin sen oikeuksista. Suuriarvoisten tilausten vahvistaminen voi edellyttää erillistä kanavaa, ja allekirjoitukset, valtuutukset ja tapahtumatiedot on säilytettävä tarkastusta varten.
Suomella ja Euroopalla on mahdollisuus rakentaa nykyisten yritysrekisterien ja nousevan digitaalisen identiteetin infrastruktuurin varaan. Jos nämä perustat yhdistetään luotettavaan agenttien valtuuttamisjärjestelmään, tästä yhdistelmästä voi olla koneiden väliselle kaupalle enemmän hyötyä kuin minkään yksittäisen toimittajan omasta protokollasta.
Haasteena ei viime kädessä ole pelkästään todistaa, että tekoälyagentti on aito, vaan selvittää, kuka sen takana on, mitä valtuuksia hän on delegoinut ja kuuluuko yksittäinen kauppa näiden valtuuksien piiriin. Kunnes näihin kysymyksiin osataan vastata luotettavasti, koneiden väliseen kauppaan kuuluu todennus mutta ei välttämättä luottamusta. Identiteetti ilman valtuuksia on pelkkä nimikyltti.
Kirjoittaja
Lähteet
European Commission. (2025). Proposal for a Regulation of the European Parliament and of the Council on the establishment of European Business Wallets. COM(2025) 838 final. Neuvoston asiakirja.
Gartner. (2025). Top strategic predictions for 2026 and beyond. Lainattu: Digital Commerce 360 (28.11.2025).
Google. (2025). Agent Payments Protocol (AP2). Spesifikaatio.
IETF. (2025). Web Bot Auth working group charter. IETF.
Lohe, R. & Allen, W. (2025). Securing agentic commerce: helping AI agents transact with Visa and Mastercard. Cloudflare Blog.
Mastercard. (2025, 29. huhtikuuta). Mastercard unveils Agent Pay, pioneering agentic payments technology to power commerce in the age of AI. Lehdistötiedote.
OWASP. (2025). LLM01:2025 Prompt Injection. OWASP Gen AI Security Project.
Patentti- ja rekisterihallitus (PRH). Kaupparekisteri: edustamistapoja.
Tieke. E-invoicing in Finland for foreign companies.
Visa. (2025, 14. lokakuuta). Visa introduces Trusted Agent Protocol: An ecosystem-led framework for AI commerce. Lehdistötiedote.
W3C. Verifiable Credentials Data Model v2.0.
Zhu, S., Sun, J., Nian, Y., South, T., Pentland, A. & Pei, J. (2025). The automated but risky game: Modeling and benchmarking agent-to-agent negotiations and transactions in consumer markets. arXiv:2506.00073.